
 Максим Дорохов
Фишинг: как распознать поддельный сайт за 30 секунд
Десять признаков поддельного сайта в одной таблице, проверка адреса за полминуты, что делать, если данные карты уже введены, и куда жаловаться, если подделали ваш сайт. Сверено со справками Google Chrome, Яндекс Браузера и материалами Банка России на сентябрь 2026 года.
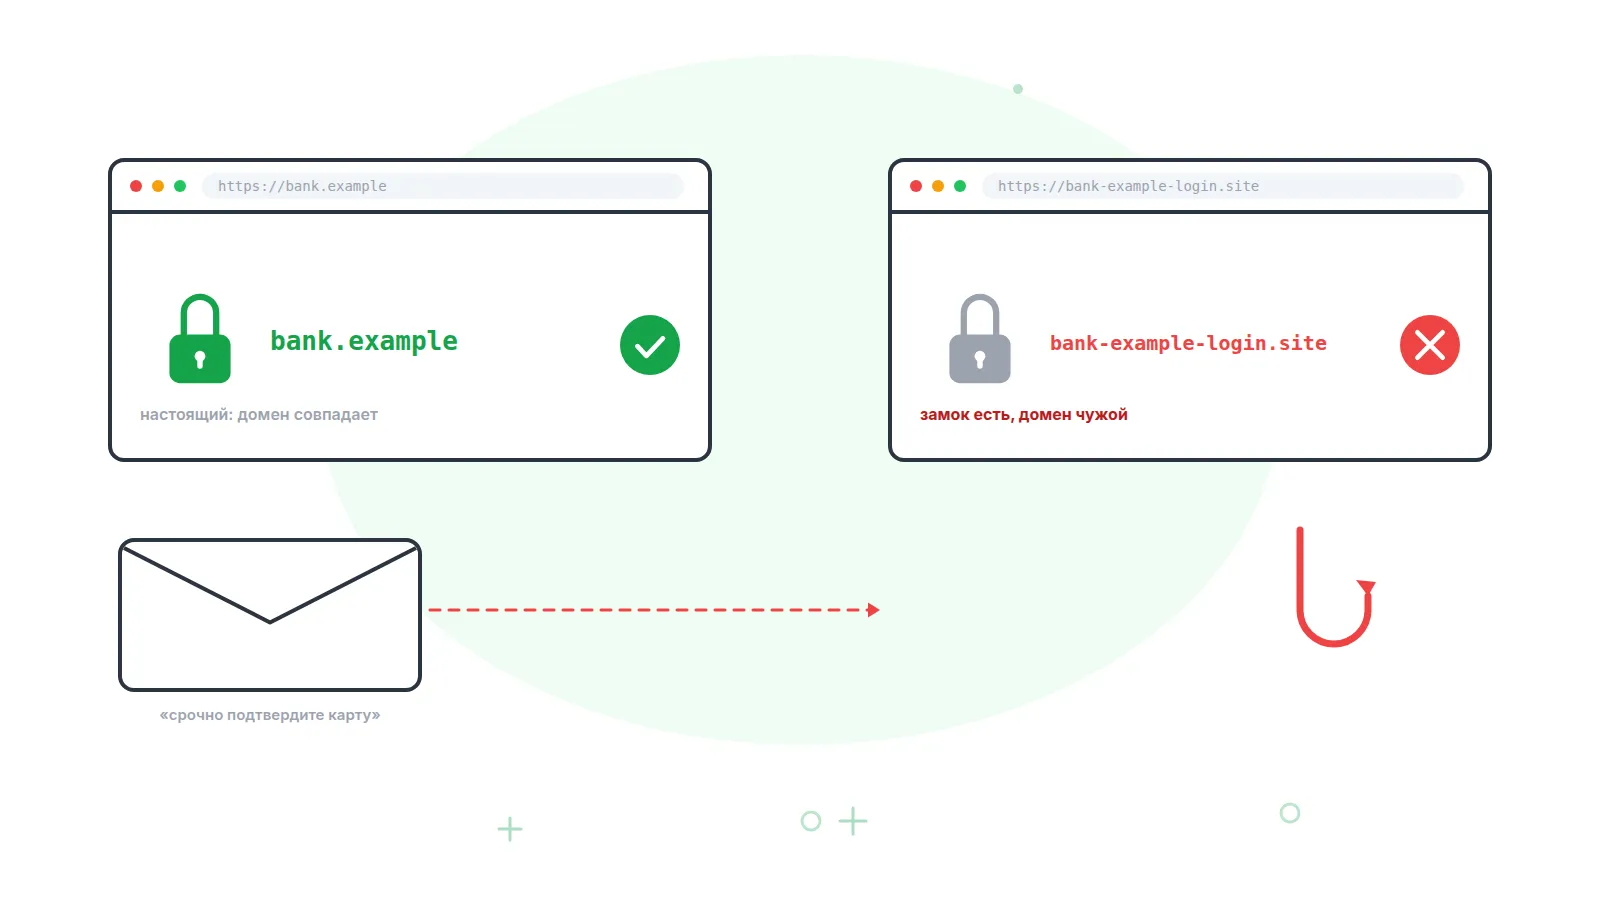
Фишинг — это вид интернет-мошенничества, при котором злоумышленники делают копию знакомого сайта (банка, маркетплейса, Госуслуг) и через письмо, СМС или мессенджер заманивают на неё человека, чтобы он сам ввёл логин, пароль или данные карты. Поддельный сайт внешне повторяет настоящий, а отличается почти всегда одним — адресом в строке браузера.
Поэтому самая надёжная проверка занимает полминуты: прочитать адрес до первой косой черты и убедиться, что это тот самый домен, а не похожий. Замок слева от адреса эту проверку не заменяет — он означает только шифрование и стоит у большинства фишинговых сайтов. Масштаб понятен по данным Банка России: за 2025 год регулятор инициировал блокировку 38,4 тыс. мошеннических сайтов и страниц в соцсетях.
Как выглядит типичная фишинговая схема
Фишинг почти всегда состоит из трёх шагов: сообщение с поводом, похожий сайт и форма, куда вы вводите данные сами. Мошенникам не нужно ничего взламывать — они рассчитывают, что вы поверите оформлению и не посмотрите на адрес.
Сообщение — это письмо «ваш аккаунт заблокирован», СМС «посылка задержана, оплатите 49 рублей» или просьба в мессенджере «проголосуй за племянницу». Повод срочный, решить его предлагают по ссылке. Сайт по ссылке копирует логотип, цвета и тексты настоящего, но живёт на другом домене. Форма просит войти в аккаунт, ввести номер карты «для подтверждения» или код из СМС. После нажатия кнопки данные уходят мошенникам, а на экране появляется «ошибка, попробуйте позже».
Отсюда главное правило: на важные сайты заходите не по ссылке из сообщения, а через закладку или приложение. Настоящее уведомление вы увидите и там.
Какие признаки выдают поддельный сайт
Самый надёжный признак — чужой домен: подмена букв, лишние слова через дефис или знакомое имя, спрятанное в поддомене. Остальные — срочность, ошибки, отсутствие реквизитов, свежий домен — работают как подтверждение.
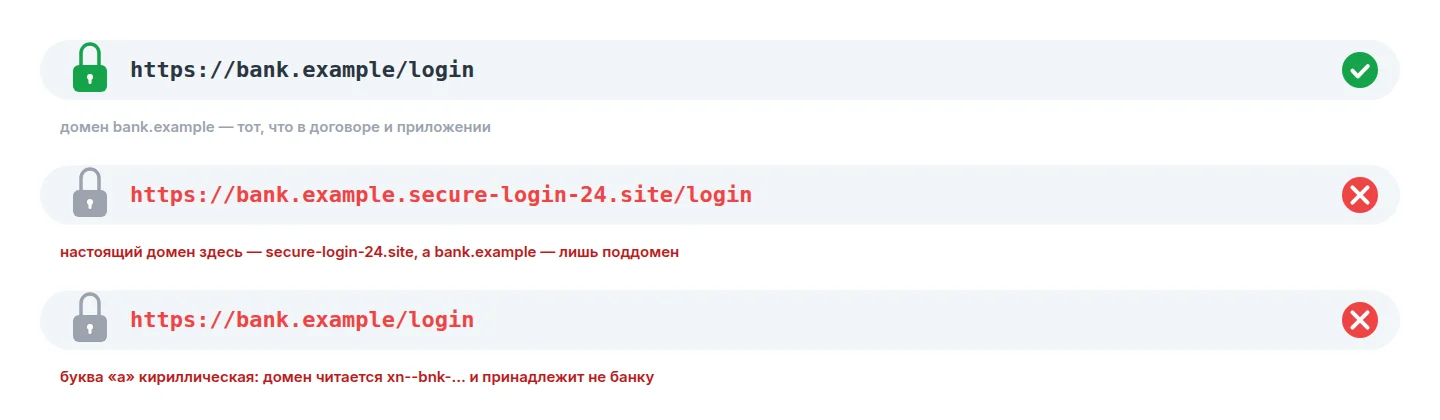
Смотрите на то, что стоит перед первой одиночной косой чертой. Настоящий домен — только последняя пара слов перед ней.
| Признак | Как проверить за секунды | Пример |
|---|---|---|
| Подменённые буквы в адресе | Прочитайте домен по буквам: 0 вместо o, rn вместо m, l вместо i | 0zon.ru, wlldberries.ru, sberbank.corn |
| Знакомое имя в поддомене | Настоящий домен — два слова перед первой косой чертой. Всё левее придумал владелец | gosuslugi.ru.login-verify.top — домен здесь login-verify.top |
| Лишние слова через дефис | Сравните с адресом из приложения или закладки | sber-bonus-2026.ru вместо sberbank.ru |
| Другая доменная зона | Окончание .ru у банка не станет .top, .site или .online | t-bank-login.site |
| Замок есть, но домен чужой | Нажмите на замок и прочитайте, для какого домена выдан сертификат | Сертификат на pay-secure-24.ru, а вы пришли «в банк» |
| Адрес начинается с xn-- | Так браузер показывает домен со смешанными кириллицей и латиницей или подменёнными буквами | xn--80ak6aa92e.com вместо apple.com |
| Срочность и угроза | Таймер, «осталось 10 минут», «аккаунт удалят сегодня» | «Подтвердите карту в течение часа, иначе счёт заблокируют» |
| Ошибки и странный язык | Опечатки, машинный перевод, «Уважаемый клиент» без имени | «Ваш аккаунт был приостановлен из-за подозрительный активность» |
| Нет реквизитов и контактов | Прокрутите вниз: у магазина есть ИНН, юрлицо, телефон. У подделки пусто | Подвал сайта без ИНН, «О компании» открывает ту же страницу |
| Домену несколько дней | Проверьте дату регистрации через whois. Банку не бывает две недели | created: 2026-09-20 у «официального» сайта распродажи |
Один признак из нижней половины таблицы ещё ничего не доказывает: опечатки бывают и у честных магазинов. Чужой домен из первых шести строк — приговор сам по себе.
Как проверить сайт за 30 секунд
Проверка сводится к пяти действиям: прочитать домен, посмотреть сертификат, поискать реквизиты, проверить возраст домена и открыть сайт своим путём. На компьютере это полминуты, на телефоне чуть дольше — адрес там обрезан.
- Нажмите на адресную строку, чтобы увидеть адрес целиком, и найдите первую косую черту после «https://». Два слова перед ней — настоящий домен. Прочитайте его по буквам.
- Нажмите на замок или значок настроек слева от адреса. Chrome покажет «Сайт использует защищённое соединение» и домен, на который выдан сертификат. Если домен в сертификате не тот, что вы ожидали, закройте вкладку.
- Прокрутите страницу вниз и найдите реквизиты: юрлицо, ИНН, телефон, ссылки на оферту. Нажмите на одну из них — на подделках такие ссылки часто ведут в никуда.
- Скопируйте домен и проверьте дату регистрации в любом whois-сервисе, например у регистратора. Домен младше нескольких месяцев у «банка» или «госсервиса» — повод уйти. Подробно этот шаг разобран в статье про возраст домена.
- Закройте вкладку и откройте сервис сами: через приложение, закладку или набрав адрес руками. Если уведомление настоящее, вы увидите его и там.
Если браузер показал красный экран «Опасный сайт» или окно «Это правильный сайт?», дальше проверять нечего. По справке Google Chrome, предупреждение появляется, когда Безопасный просмотр нашёл сайт в базе опасных или адрес похож на известный. Яндекс Браузер показывает значок «Опасный сайт» в адресной строке и сообщение на весь экран.
Почему замок в адресной строке не защищает от фишинга
Замок означает, что данные между вами и сайтом зашифрованы и их не прочитает посторонний по дороге. Он не говорит, кому вы их отправляете: сертификат выдаётся бесплатно за несколько минут владельцу любого домена, в том числе мошеннику.
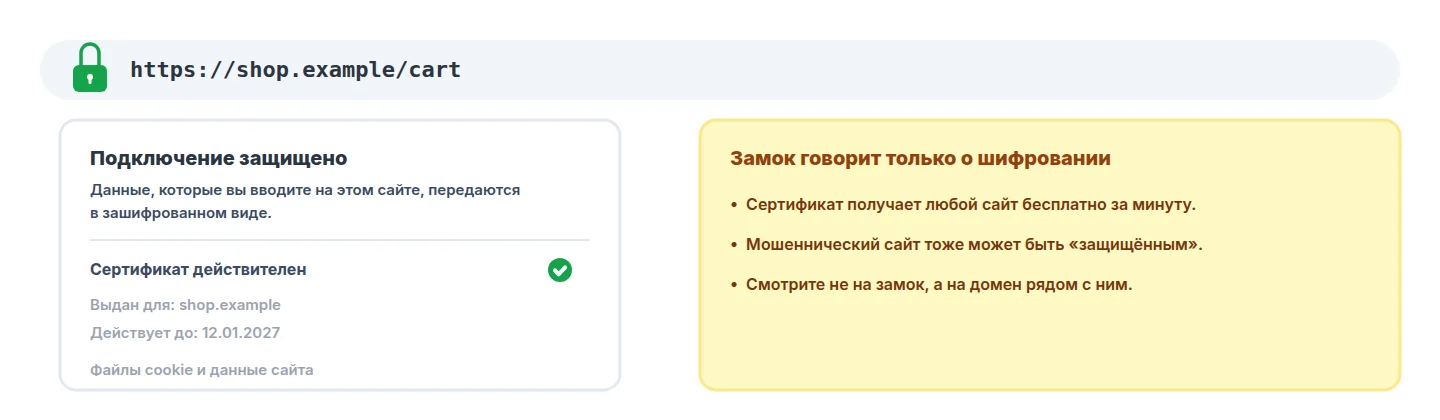
Замок подтверждает только шифрование между вами и сайтом. Кому принадлежит сайт и честен ли он — замок не знает.
Справка Google Chrome прямо оговаривает: даже при защищённом соединении «убедитесь, что в адресной строке указан именно тот сайт, который вы хотели открыть». Банк России тоже советует смотреть на замок — как на минимальное требование, а не как на доказательство подлинности. Что именно проверяет сертификат, мы разобрали в статье как работает HTTPS.
Отсутствие замка при этом остаётся плохим знаком: данные карты на странице «Не защищено» вводить нельзя ни при каких условиях.
Что делать, если вы уже ввели данные на поддельном сайте
Первое действие — заблокировать карту в приложении банка или по номеру на её обороте, второе — сменить пароль, если вводили его. По разъяснениям Банка России, банк обязан вернуть похищенные деньги в течение 30 дней, если списание произошло не по вашей вине.
- Заблокируйте карту в приложении банка — это делается за несколько секунд в карточке карты — или по номеру на её обороте. Деньги на счёте при блокировке никуда не деваются, карту перевыпустят.
- Если вводили пароль от почты, Госуслуг или соцсети — смените его на настоящем сайте и завершите там все активные сеансы. Тот же пароль стоял ещё где-то — поменяйте и там: мошенники первым делом пробуют его на других сервисах.
- Включите подтверждение входа по коду (двухфакторную аутентификацию) там, где его ещё нет. Тогда украденный пароль сам по себе бесполезен.
- Если деньги уже списали — напишите в банк заявление о несогласии с операцией. Сохраните ссылку на поддельный сайт, скриншоты и СМС: они понадобятся банку и полиции.
- Подайте заявление в полицию — через сайт МВД или в отделении. Без него банк может отказать в возврате.
Если данные карты ввели, а деньги ещё не списали — не ждите: списание может прийти через несколько дней. Карту всё равно блокируют и перевыпускают.
Что делать владельцу сайта, если ваш сайт подделали
Владелец подделанного сайта жалуется в четыре адреса сразу: регистратору домена подделки, её хостинг-провайдеру, в Google Safe Browsing и в Яндекс. Первые двое могут отключить сайт, вторые — закрыть его красным экраном ещё до отключения. Если подделали банк или платёжный сервис, добавляется Банк России.
| Куда жаловаться | Как найти и что отправить | Что это даст |
|---|---|---|
| Регистратор домена подделки | Регистратор виден в whois (поле registrar). Пишите на его адрес для жалоб (abuse): адрес подделки, скриншоты, ссылка на ваш сайт | Снятие домена с делегирования — сайт перестаёт открываться совсем |
| Хостинг-провайдер подделки | Провайдера определяют по IP-адресу сайта. Комплект тот же | Отключение сайта на сервере, часто быстрее регистратора |
| Google Safe Browsing | Форма «Сообщить о фишинге» в сервисе «Google Безопасный просмотр»: адрес страницы и комментарий | Предупреждение в Chrome, Safari и Firefox и пометка в поиске Google |
| Яндекс | Форма обратной связи Яндекс Браузера (раздел о мошеннических сайтах) или обращение через Яндекс Вебмастер | Предупреждение в Яндекс Браузере и пометка в поиске Яндекса |
| Банк России | Интернет-приёмная на сайте регулятора — если подделан банк, страховая, брокер или платёжный сервис | Регулятор инициирует блокировку через прокуратуру и регистраторов |
| Госуслуги и МВД | Раздел «Защита от мошенников в сети» на Госуслугах ведёт к жалобе на вредоносный ресурс и к заявлению в МВД | Официальная фиксация — пригодится, если пострадали клиенты |
Для доменов .RU и .РФ есть ещё один канал: Координационный центр национального домена принимает сигналы о фишинге от компетентных организаций — среди них Банк России, Лаборатория Касперского, F6 и Роскомнадзор — и регистраторы снимают такие домены с делегирования без суда. Владельцу сайта проще всего попасть в этот механизм через жалобу регистратору.
Параллельно предупредите клиентов постом в соцсетях и баннером на главной с настоящим адресом. И проверьте свой сайт: если фишинговая страница лежала на вашем же взломанном сайте, Google и Яндекс могли пометить опасным именно вас. В Яндекс Вебмастере это видно в разделе «Безопасность и нарушения», а как принимается решение, разобрано в статье Safe Browsing: как Google и Яндекс решают, что сайт опасен.
Пометка Safe Browsing появляется без предупреждения, и владелец обычно узнаёт о ней от посетителей. Пруфен каждый день проверяет, не считают ли Google или Яндекс ваш сайт опасным, и пишет вам в Email, Telegram или Макс, как только пометка появилась — это проверка Safe Browsing. Рядом стоит проверка домена: она заранее предупреждает о конце срока оплаты, чтобы домен не достался тому, кто сделает из него подделку. Бесплатный план включает 5 проверок.
1. Прочитайте домен по буквам: два слова перед первой косой чертой.
2. Ищите подмены: 0 вместо o, rn вместо m, лишние слова через дефис, xn-- в начале.
3. Замок — только шифрование. Нажмите на него и проверьте домен в сертификате.
4. Вас торопят таймером или угрозой блокировки — закройте вкладку.
5. Внизу страницы нет ИНН, юрлица и телефона — не платите.
6. Домену меньше нескольких месяцев по whois — это не банк и не маркетплейс.
7. Сомневаетесь — откройте сервис сами через приложение или закладку, а не по ссылке.
8. Для покупок в интернете держите отдельную карту с небольшим лимитом.
Частые вопросы
Может ли фишинговый сайт быть в первой строчке поиска? Да, чаще всего через рекламу: мошенники покупают объявления по названию банка или магазина, и объявление стоит выше настоящего сайта. Поисковики их удаляют, но не мгновенно. На сайты, где вы платите, заходите по закладке или из приложения.
Опасно ли просто открыть фишинговую ссылку, ничего не вводя? В большинстве случаев — нет: фишинговый сайт ждёт, пока вы сами заполните форму. Риск появляется, если страница предлагает скачать файл или установить «приложение банка». Ничего не скачивайте и закройте вкладку; если уже установили — проверьте устройство антивирусом и смените пароли.
Вернёт ли банк деньги, если я сам ввёл данные карты на поддельном сайте? По разъяснениям Банка России банк обязан возместить похищенное, если операция прошла не по вашей вине. Если вы сами передали номер карты, код с обратной стороны или код из СМС, банк может отказать. Заявление подать всё равно стоит — особенно если вы обратились сразу и приложили заявление в полицию.
Почему браузер не предупредил меня о поддельном сайте? Безопасный просмотр Google и защита Яндекс Браузера работают по базам уже известных опасных адресов, а фишинговый сайт часто живёт несколько часов и попадает в базу позже, чем разослали ссылки. Отсутствие красного экрана не доказывает, что сайт настоящий.