
 Команда Пруфена
Кейс: сертификат валиден, но отозван — как санкционные отзывы уронили сайты банков
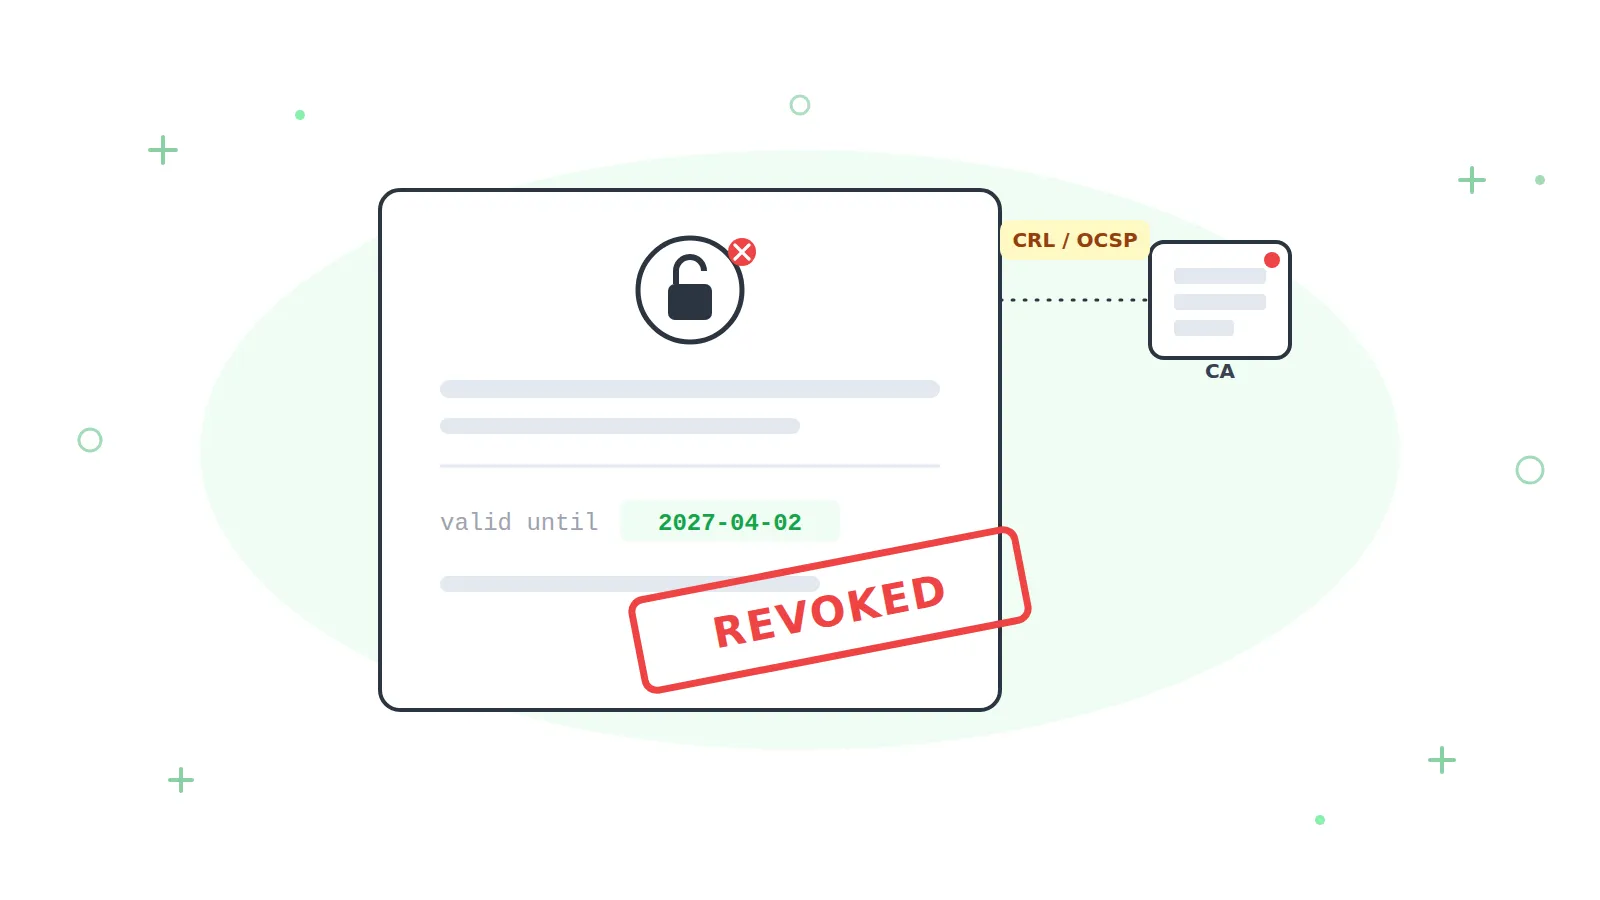
У SSL-сертификата есть третье состояние, о котором вспоминают реже всего: он может быть не просрочен и не сломан, а отозван удостоверяющим центром. Даты в порядке, цепочка собрана — а браузер показывает ошибку. Российский бизнес прошёл через это дважды: в 2022 году и прямо сейчас, летом 2026-го. Разбираем обе волны и механику, которая за ними стоит.
Две волны отзывов
| Когда | Что произошло | Кого затронуло |
|---|---|---|
| 28 февраля — 1 марта 2022 | Западные удостоверяющие центры отозвали сертификаты попавших под санкции организаций — сайты перестали открываться по HTTPS за одну ночь | ЦБ РФ, ВТБ, Промсвязьбанк |
| С 13 июня 2026 | GlobalSign начал массовый отзыв сертификатов российских организаций — по требованиям CA/Browser Forum к санкционным спискам. Под угрозой оказалось порядка 15–20 тысяч доменов второго уровня | ВТБ, Сбербанк, ФНС, суды, вузы, госпорталы; Т-Банк и Россельхозбанк предупреждали клиентов о сбоях |
Важная деталь второй волны: отзыв шёл не одномоментно, а постепенно, домен за доменом, с середины июня и весь июль. Банки реагировали по-разному: кто-то заранее получил сертификаты Национального удостоверяющего центра Минцифры, кто-то перешёл к другим иностранным центрам, а кто-то узнал о проблеме от собственных клиентов.
Три состояния сертификата
Обычно сертификат проверяют на два состояния: действует или истёк. Но у него есть и третье — отозван. Удостоверяющий центр, который выпустил сертификат, имеет право досрочно объявить его недействительным: при компрометации ключа, по ошибке владельца, по требованию регулятора или, как в этих кейсах, из-за санкционных списков.
Информация об отзыве распространяется двумя механизмами. CRL — это списки отозванных сертификатов, которые центр публикует по расписанию, а браузеры и системы периодически скачивают. OCSP — онлайн-проверка: браузер спрашивает у центра статус конкретного сертификата в момент подключения.
Отозванный сертификат по датам выглядит идеально: до окончания срока может оставаться год. Проверка «валиден ли сертификат по сроку» — а именно так работает большинство мониторингов — будет показывать зелёный статус, пока посетители уже видят ошибку. Единственный способ поймать отзыв — спрашивать статус у самого удостоверяющего центра, по CRL или OCSP.
Для посетителя отзыв выглядит так же страшно, как истёкший сертификат: предупреждение во весь экран, «подключение не защищено», и кнопки «всё равно продолжить» может не быть вовсе. Для программ — как и в случае с истёкшим сертификатом — это обрыв всех интеграций: платёжные шлюзы и API не умеют соглашаться на риск.
Урок Альфа-Банка: подготовиться — необходимо, но недостаточно
Самая поучительная часть июньской истории — не те, кто не успел, а тот, кто успел. Альфа-Банк подготовился образцово: заранее, ещё до отзыва, получил сертификаты Национального удостоверяющего центра и после начала отзывов заявил о штатной работе сервисов.
И тем не менее в конце июля клиенты банка жаловались на ошибку SEC_ERROR_UNKNOWN_ISSUER — «неизвестный издатель сертификата». Причина в цепочке доверия: корневой сертификат российского НУЦ не входит в стандартные хранилища Chrome, Firefox, Safari и Edge — в международных сборках эти браузеры ему не доверяют в принципе, не только временно.
По умолчанию — Яндекс Браузер и Атом (VK); отдельные источники указывают, что разработка Атома приостановлена, поэтому доверие сохраняется скорее у уже установленных копий, чем гарантированно у новых. На мобильных устройствах сертификат поддерживает ОС «Аврора». Всё это — суммарно заметно меньшая доля аудитории, чем у Chrome, Safari и Firefox, которые сертификату НУЦ не доверяют. Для сайта с массовой аудиторией это значит: часть посетителей увидит предупреждение при заходе, даже если для вас лично, в Яндекс Браузере, всё выглядит исправным.
Отсюда два вывода. Первый: замена сертификата — это не только новые файлы на сервере, но и вопрос, кому из ваших посетителей доверяет новая цепочка. Второй: проверять результат замены нужно не из своего браузера, где всё давно настроено, а глазами разных клиентов — из разных браузеров, систем и сетей. Отдельная ловушка — мобильные приложения: у старых версий своё хранилище сертификатов, и именно поэтому один из банков предупреждал о проблемах со старой версией приложения на Android.
А как это скажется на позициях в Google?
Вопрос открытый, и однозначного ответа на него пока нет ни от самого Google, ни в профильных SEO-обсуждениях. Известно только общее правило: в справке Search Console прямо сказано, что при невалидном или недоверенном SSL-сертификате HTTPS-версия страницы может остаться «неоценённой» и не попасть в индекс. Теоретически это применимо и к сертификату НУЦ — если инфраструктура Googlebot не доверяет этому корневому сертификату так же, как не доверяют ему Chrome и Firefox, краулинг и переиндексация HTTPS-версии могут пострадать.
Но это пока гипотеза, а не подтверждённый эффект: задокументированных случаев просадки индексации или позиций именно из-за перехода на сертификат НУЦ мы не нашли. Ответ на этот вопрос дадут только фактические данные конкретных сайтов — через отчёт HTTPS в Search Console и динамику индексации после смены сертификата. Пока такой статистики нет, для сайтов с заметным трафиком из Google разумно закладывать риск как гипотетический, но не игнорировать его: держать резервный сертификат от международного УЦ хотя бы для этого канала.
Что из этого следует для обычного бизнеса
Кажется, что это история про банки и санкции, но механика универсальна: отзыв случается и по будничным причинам — из-за компрометации ключа, ошибки при выпуске или проблем самого центра. Крупные УЦ не раз отзывали большие партии сертификатов из-за собственных нарушений процедур, и тогда под раздачу попадали обычные сайты без всякой политики.
Знайте своих издателей. Выпишите, какие удостоверяющие центры стоят за сертификатами всех ваших доменов, поддоменов и API. В июне выяснилось, что многие компании не знали, что зависят от GlobalSign, пока он не начал отзыв.
Имейте запасной путь. Второй УЦ, у которого вы можете быстро получить сертификат, и отрепетированная процедура замены превращают отзыв из аварии в плановую работу на час.
Следите за статусом, а не только за датой. Дата окончания — предсказуемая часть. Отзыв непредсказуем по определению, и узнавать о нём нужно от мониторинга, а не от клиентов.
После замены проверьте цепочку. Из разных браузеров, с мобильного интернета, из другого региона. И проверьте сертификат не только на главной, но и на поддоменах — платёжном, API, личном кабинете.
Проверка сертификата в Пруфене ежечасно смотрит не только на срок действия и корректность цепочки, но и на статус отзыва в удостоверяющем центре — по CRL и OCSP. Это как раз тот случай, который проверка «по датам» не ловит: сертификат отозван, а до окончания срока ещё год. Параллельно проверка доступности из 13 точек покажет, если сайт перестал открываться у посетителей. Уведомления приходят на Email, в Telegram, в Макс или звонком.
Частые вопросы
Как узнать, что мой сертификат отозван? Браузер покажет ошибку, но полагаться на «зайду и посмотрю» нельзя: часть браузеров проверяет отзыв мягко и может какое-то время открывать сайт. Надёжный способ — проверить статус по OCSP или в списке отзыва УЦ, вручную или автоматическим мониторингом.
Может ли УЦ отозвать сертификат без предупреждения? Да. При компрометации ключа правила отрасли обязывают центр отозвать сертификат в течение суток, и уведомление может прийти одновременно с отзывом — или затеряться в почте. В санкционных кейсах компании тоже узнавали о решении за считаные дни до отзыва.
Чем отзыв отличается от истечения срока с точки зрения последствий? Для посетителя ничем: та же ошибка на весь экран. Разница во внезапности: истечение видно за месяцы, отзыв случается в любой момент. Поэтому истечение ловится напоминанием, а отзыв — только регулярной проверкой статуса.
Стоит ли переходить на сертификаты НУЦ? Это зависит от вашей аудитории. Если ваши посетители пользуются браузерами с поддержкой российских корневых сертификатов, вариант рабочий. Если среди них много Chrome, Firefox и Safari без установленного корня — они увидят предупреждение. Часть компаний в 2026 году выбрала комбинацию: основной сертификат от иностранного УЦ, запасной — от НУЦ.